Boutique PrestaShop piratée : que faire et comment la sécuriser ?
Comment savoir si votre boutique PrestaShop a été piratée ?
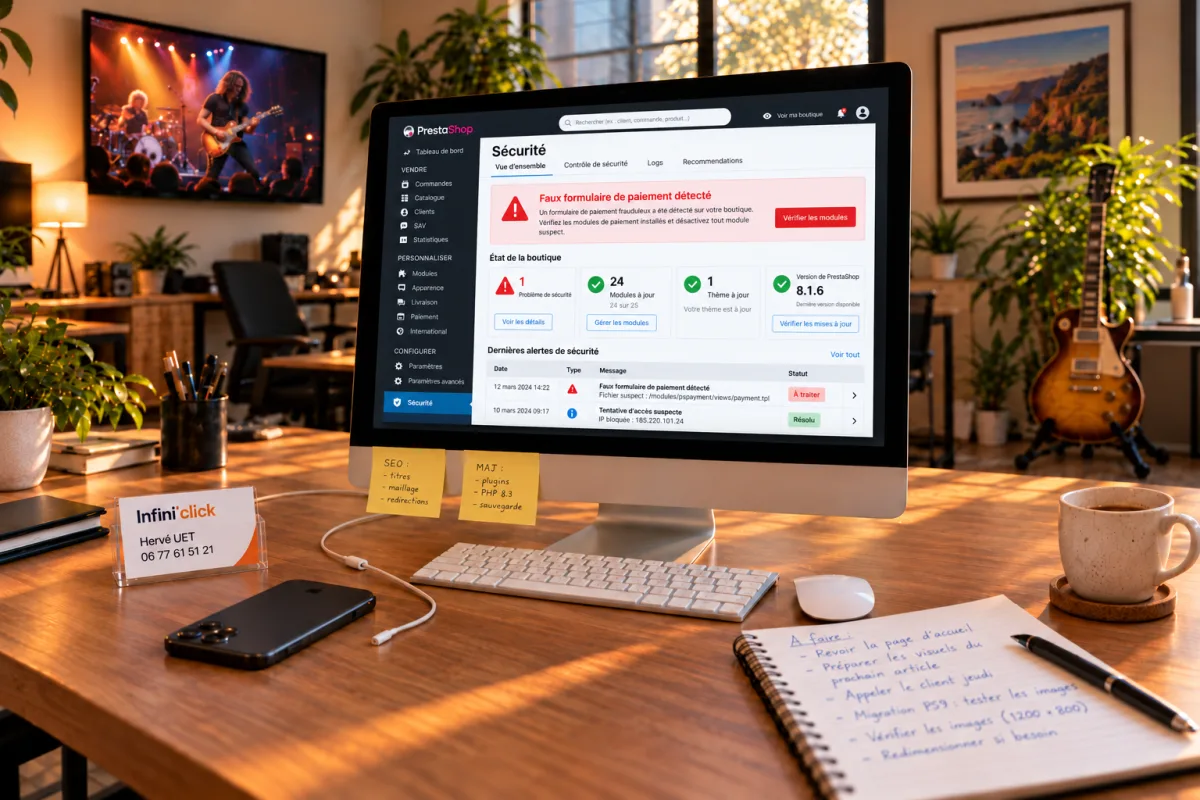
Sur un site marchand, l'attaque vise avant tout l'argent de vos clients. Le cas le plus grave est le faux formulaire de paiement qui apparaît au moment de régler pour demander à l'acheteur son numéro de carte avant la vraie page de la banque. Les données saisies partent chez le pirate alors que la commande se termine ensuite normalement, si bien que personne ne remarque rien. Le commerçant ne s'en aperçoit qu'au moment où arrivent les premières plaintes.
Les signaux viennent de l'extérieur avec des jours voire des semaines de retard. Des clients constatent des débits frauduleux après un achat chez vous. L'alerte peut aussi venir de votre banque ou de votre prestataire de paiement quand ce n'est pas Google qui affiche un avertissement sur votre adresse. D'autres indices doivent inquiéter dans l'administration comme un module jamais installé par vos soins ou un compte employé inconnu, mais aussi des commandes de test passées par personne de votre équipe ou des fichiers modifiés récemment sans raison.
Pourquoi les boutiques PrestaShop sont-elles visées ?
Un commerce en ligne traite des paiements et conserve les noms, adresses et téléphones de ses clients avec leur historique d'achat. C'est une cible bien plus rentable qu'un simple site vitrine. La plupart des attaques passent par un module complémentaire, comme en juillet 2022 lorsqu'une faille dans une extension de liste d'envies largement installée a permis d'injecter de faux formulaires de paiement sur des boutiques du monde entier.
Les principales portes d'entrée restent les extensions jamais mises à jour et les versions piratées de modules payants, sans oublier les mots de passe faibles. Les robots qui cherchent ces failles ne font aucune différence entre une grande enseigne et un petit artisan puisqu'ils testent toutes les adresses qu'ils trouvent. Un site marchand qui tourne depuis des années sans que personne n'y touche est justement le plus exposé.
Que faire quand votre boutique PrestaShop a été piratée ?
Si un faux formulaire de paiement est en place, chaque commande expose un client de plus. Mieux vaut passer la boutique en maintenance le temps de l'intervention puis changer tous les accès aux comptes employés et à l'hébergement comme au FTP et à la base de données. Ce mode affiche une simple page d'attente aux visiteurs sans toucher aux commandes enregistrées. Prévenez votre prestataire de paiement qui pourra vérifier les transactions suspectes et vous dire si d'autres signalements lui sont parvenus. Conservez enfin tout ce qui peut servir comme les messages des clients et les alertes de la banque ou les dates des commandes concernées. Ces éléments permettent de délimiter la période d'exposition et de savoir quels acheteurs prévenir.
Le règlement européen sur les données personnelles s'applique aussi à cette situation. Si des informations de clients ont pu être consultées ou copiées, la violation doit être déclarée à la CNIL dans les 72 heures qui suivent sa découverte. Les clients concernés doivent également être informés lorsque le risque est élevé pour eux comme en cas de vol de données bancaires. Nous vous aidons à rassembler les éléments que demande cette déclaration.
Ne restaurez pas une ancienne sauvegarde sans savoir par où le pirate est entré : la faille resterait ouverte et la copie risque de contenir déjà le code malveillant.
Comment se déroule le nettoyage d'une boutique PrestaShop ?
Nous réalisons d'abord une copie complète du site dans son état actuel qui sert de référence pour comprendre l'attaque. Les fichiers du cœur de PrestaShop sont ensuite comparés aux versions officielles avant que chaque module et le thème avec ses gabarits soient examinés un par un. Sur PrestaShop, le code malveillant se loge dans les fichiers de surcharge et les scripts du tunnel de commande ou dans les modèles de pages, là où il s'affiche pendant l'achat. Les modules de paiement eux-mêmes sont réinstallés depuis la source officielle de leur éditeur plutôt que réparés car aucune approximation n'est permise sur cette partie du site.
La base de données est contrôlée à son tour pour repérer les comptes employés ajoutés et les scripts glissés dans les réglages ou les contenus ainsi que les modules enregistrés sans être visibles. Le cache de PrestaShop est entièrement vidé car il garde des copies des pages générées et peut conserver une version infectée après le nettoyage.
Une fois la boutique saine, nous mettons à jour les modules et remplaçons ceux qui ne sont plus suivis avant de vérifier le parcours d'achat complet de la fiche produit jusqu'à la page de la banque. Vous recevez un compte rendu qui précise la porte d'entrée et la période pendant laquelle la boutique a été exposée ainsi que les données concernées. Ces informations sont indispensables pour votre déclaration à la CNIL comme pour vos échanges avec la banque.
Comment sécuriser votre boutique PrestaShop après un piratage ?
La protection passe surtout par la régularité. Les modules sont mis à jour dès qu'un correctif de sécurité paraît alors que ceux qui ne servent plus sont désinstallés plutôt que simplement désactivés. Chaque employé dispose de son propre compte avec un mot de passe unique et le dossier d'administration garde un nom difficile à deviner. Des sauvegardes automatiques conservées hors du serveur permettent de repartir d'une version saine si un incident survient malgré tout. L'accès à l'administration peut aussi être limité aux adresses de votre entreprise, ce qui ferme la porte aux tentatives venues d'ailleurs.
Un contrat de maintenance PrestaShop ajoute une surveillance des fichiers. La moindre modification inattendue sur le tunnel de commande déclenche alors une alerte bien avant que vos clients ne voient un débit suspect sur leur relevé.