Site WordPress piraté : comment le nettoyer et le sécuriser ?
Comment savoir si votre site WordPress a été piraté ?
Une intrusion ne se voit pas toujours au premier coup d'œil. Le signe le plus courant reste la redirection qui envoie vos visiteurs vers un casino en ligne ou une fausse pharmacie, voire une page de loterie. Elle peut ne se déclencher que sur téléphone ou seulement pour ceux qui viennent de Google, ce qui explique pourquoi vous ne la remarquez pas en tapant directement votre adresse.
D'autres indices doivent alerter. Google peut afficher « Ce site a peut-être été piraté » sous votre lien dans les résultats et Chrome bloque parfois l'accès avec un écran rouge. Des pages en japonais ou des annonces de médicaments apparaissent quand vous cherchez votre nom de domaine et un compte administrateur inconnu peut s'être ajouté dans WordPress. Votre hébergeur vous prévient enfin d'un fichier malveillant ou suspend carrément votre compte parce que le serveur envoie des milliers d'e-mails indésirables.
Pourquoi les sites WordPress sont-ils la cible des pirates ?
Ce logiciel fait tourner une grande partie du web et chaque faille découverte dans une extension populaire touche des milliers de sites à la fois. Les pirates ne choisissent pas leur victime puisque des robots parcourent Internet en continu pour tester ces failles connues sur tout ce qu'ils trouvent. Une petite vitrine d'artisan est donc exposée autant qu'une grande boutique.
Les portes d'entrée se ressemblent d'un piratage à l'autre. Il s'agit d'une extension ou d'un thème jamais mis à jour, voire d'une version gratuite d'un module payant récupérée sur un site douteux. Un mot de passe trop simple et déjà utilisé ailleurs suffit aussi, tout comme des accès FTP volés sur l'ordinateur d'un ancien prestataire.
Le but n'est pas d'abîmer votre site mais de l'exploiter discrètement pour envoyer du spam et héberger des pages frauduleuses ou pour détourner votre référencement au profit d'autres adresses. Voilà pourquoi une infection peut passer inaperçue pendant des semaines.
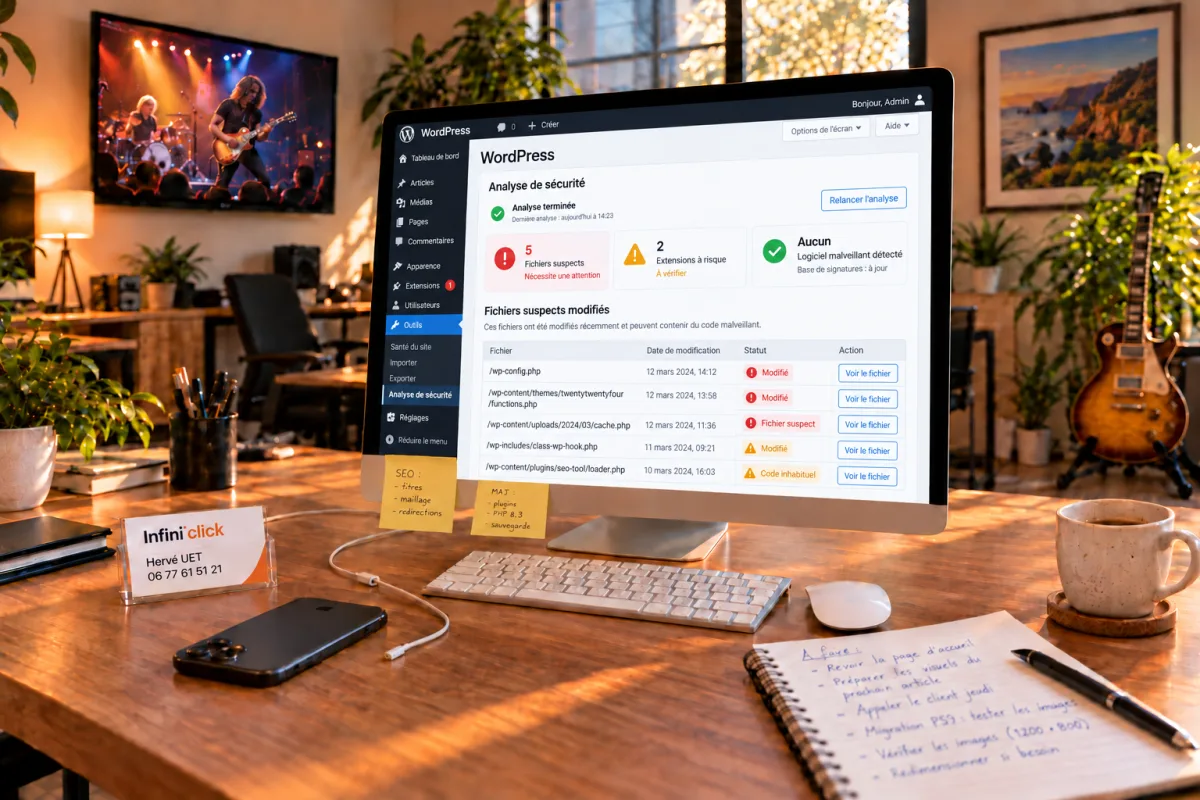
Que faire quand votre site WordPress a été piraté ?
Changez d'abord tous vos mots de passe pour l'espace client de l'hébergeur et l'accès FTP comme pour la base de données et l'administration WordPress. Faites-le depuis un ordinateur sain car un poste infecté peut avoir servi à voler vos identifiants. Prévenez ensuite votre hébergeur qui dispose peut-être d'informations sur la date et l'origine de l'intrusion.
Notez aussi ce que vous avez constaté et à quel moment en gardant une capture de la redirection ou du message de Google avec la date du courrier de l'hébergeur. Ces éléments aident à situer le début de l'attaque puis à vérifier après l'intervention que le problème a disparu.
Évitez en revanche de restaurer une ancienne sauvegarde à l'aveugle. Le pirate revient en quelques jours si la faille n'est pas comblée et la copie elle-même risque de contenir déjà la porte dérobée qu'il a installée. Effacer des éléments au hasard n'est pas plus efficace puisque le code malveillant se cache dans des fichiers aux noms anodins et jusque dans le dossier des images.
Comment se déroule le nettoyage d'un site WordPress infecté ?
Nous commençons par une copie complète de l'installation dans son état actuel qui sert de point de repère et permet de retracer ce qui s'est passé. Les fichiers du cœur de WordPress sont alors comparés aux versions officielles pour que la moindre ligne ajoutée apparaisse immédiatement.
Viennent ensuite les thèmes et les extensions avec le dossier des médias, où l'on recherche les scripts PHP qui n'ont rien à y faire et le code dissimulé dans des fichiers légitimes. La base de données passe elle aussi au crible pour repérer les scripts injectés dans les articles et les comptes administrateurs fantômes ou les réglages détournés. Une fois l'infection supprimée, nous mettons tout à jour et remplaçons les modules abandonnés puis renouvelons les clés de sécurité pour invalider les sessions encore ouvertes par le pirate.
Lorsque votre site collecte des données personnelles par des comptes clients ou des formulaires, nous vous indiquons aussi ce qui a pu être consulté. Cet élément vous permet de savoir si une déclaration à la CNIL s'impose.
Nous contrôlons enfin le site tel que le voient vos visiteurs sur téléphone comme sur ordinateur, qu'ils arrivent par Google ou en tapant l'adresse. Une redirection qui ne visait que les mobiles ne doit pas passer entre les mailles du filet. Vous recevez ensuite un compte rendu qui explique par où le pirate est entré et ce qui a été corrigé.
Comment faire retirer l'avertissement de Google après un piratage ?
Quand le moteur de recherche a repéré l'infection, l'alerte reste affichée tant que vous ne sollicitez pas un nouvel examen. Cette demande se fait une fois le nettoyage terminé depuis le rapport de la Search Console consacré aux problèmes de sécurité. Google vérifie alors le site et retire l'avertissement si plus rien de suspect n'apparaît. Comptez quelques jours avant que l'alerte disparaisse des résultats. Les pages de spam créées par le pirate doivent aussi sortir de l'index et renvoient donc un code indiquant qu'elles n'existent plus pour que Google les oublie rapidement.
Comment protéger votre site WordPress d'un nouveau piratage ?
Une installation nettoyée mais laissée sans suivi redevient une cible dès la prochaine faille publiée. La protection repose sur quelques règles simples. Les mises à jour s'appliquent rapidement et les extensions se limitent à l'essentiel, tandis que chaque accès utilise un mot de passe unique complété par la double authentification. Les sauvegardes sont enfin conservées en dehors du serveur. Un contrat de maintenance WordPress prend tout cela en charge et ajoute une surveillance du site qui déclenche une alerte dès la moindre modification suspecte, avant que vos visiteurs ou Google ne s'en aperçoivent.